






Una empresa de ciberseguridad detectó más de 276 intentos de acceso a sistemas de refrigeración durante los diez días anteriores a los ataques que afectaron a supermercados de nueve países europeos y a bancos de sangre en Francia.
Investigadores de ciberseguridad afirman que han detectado a piratas informáticos sondeando sistemas de refrigeración conectados a internet en toda Europa en los días previos a una oleada de ciberataques e incidentes que interrumpieron supermercados y bancos de sangre, con indicios que sugieren que podría haber formado parte de una operación coordinada.
 PUBLICIDAD
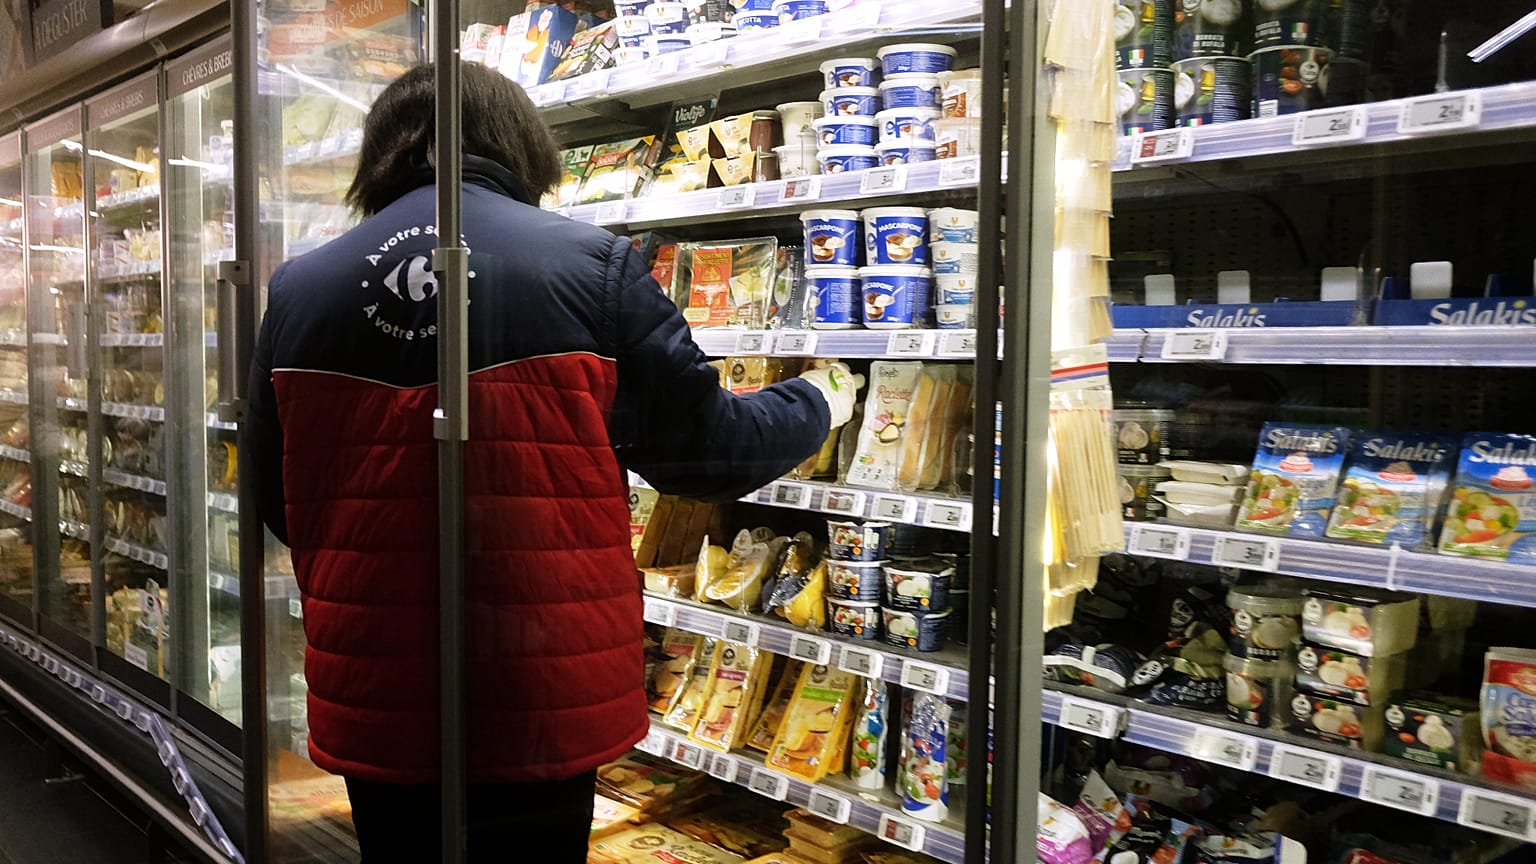
Los sistemas de refrigeración de supermercados en nueve países europeos, así como varios bancos de sangre en Francia, fueron atacados los días 2 y 3 de noviembre.
Los atacantes explotaron una ciberseguridad débil y vulnerabilidades en el gestor de sistemas de refrigeración AK-SM del fabricante Danfoss para poner frigoríficos y congeladores en modo de descongelación; en algunos casos las temperaturas se ajustaron hasta los 50 grados centígrados.
Los incidentes obligaron a muchas tiendas de alimentación a tirar productos estropeados de sus frigoríficos y congeladores y se han convertido en un ejemplo muy visible de lo fácilmente que los ciberataques pueden alterar la vida cotidiana al atacar sistemas de infraestructuras que a menudo se dan por sentados.
Para la empresa de ciberseguridad Lupovis, los indicios apuntan a una operación coordinada que podría implicar a un actor estatal, precedida por días de reconocimientos.
La compañía señala que observó un periodo de reconocimiento dirigido a estos sistemas apenas unos días antes de los ataques.
Durante este periodo de diez días, la empresa observó más de 276 intentos procedentes de 91 actores de amenazas diferentes que coincidían con componentes específicos de los controladores de Danfoss. La actividad alcanzó su punto máximo el 26 de octubre y se detuvo al final de mes.
"Entre el 20 y el 30 de octubre, lo que vimos fue una oleada de lo que llamamos reconocimiento", declaró a Euronews Next el director general, Xavier Bellekens.
"Vemos un enorme pico repentino durante diez días en los que los adversarios prueban las contraseñas por defecto. Están probando un par de esas vulnerabilidades".
Lupovis opera un sistema de los llamados "honeypots", que replican los sistemas y tecnologías en línea de sus clientes. La empresa los equipa con sensores y luego los expone deliberadamente a los piratas informáticos, fomentando los ataques para poder seguir cómo se accede a estos sistemas y cómo se explotan.
Esta información puede utilizarse después para identificar vulnerabilidades sin poner en riesgo los sistemas reales de los clientes.
A través de este sistema, Lupovis, cuyos clientes incluyen al Gobierno escocés, Orange, Telefónica y varias empresas minoristas, detectó lo que describe como "reconocimiento" en los sistemas de Danfoss en los días previos a los ataques de noviembre.
"Se puede pensar en ello como en unos ladrones que recorren tu barrio y van identificando las casas en las que van a entrar a robar", afirmó Bellekens.
¿Quién estuvo detrás de los ataques?
Lupovis siguió después lo que describe como las "migas de pan" digitales que dejaron los sondeos y los ataques, y descubrió que se había utilizado el llamado "bulletproof hosting", servicios de alojamiento web diseñados para resistir solicitudes de retirada y la intervención de las fuerzas del orden.
"Por un lado está Amazon Web Services, que es lo contrario de un bulletproof hosting. Si haces algo malicioso con uno de sus servidores, se acabó, cancelan tu cuenta. El bulletproof hosting es lo contrario. Haces algo malicioso, está fuera de la jurisdicción", explicó Bellekens.
Lupovis examinó a continuación a los propios proveedores de alojamiento.
"Nos dimos cuenta de que algunos de esos bulletproof hosting habían sido utilizados en el pasado por grupos rusos", señaló Bellekens.
La empresa deja claro que el hecho de que los servidores estén ubicados en algún lugar no significa necesariamente que las personas que los utilizan compartan la misma nacionalidad, por lo que no puede afirmar con certeza que Rusia esté detrás de los ataques.
"Sin embargo, aquí hay cierto patrón", indicó el director ejecutivo de Lupovis, "así que buscamos a alguien que tenga la capacidad de atacar a determinados países en particular".
Según el director general, los sensores de Lupovis en Sudamérica, África, Norteamérica y Asia no registraron la misma actividad. Solo la detectaron los sensores en Europa.
También considera que la capacidad de coordinar ataques en toda Europa ayuda a acotar la lista de sospechosos.
"Tienes que ser capaz de coordinar este ataque porque la mayor parte sucedió en un periodo de 24 horas".
"Todo esto nos lleva a señalar a un adversario que, para nosotros, no es un script kiddie [un aficionado sin experiencia]. No es un lobo solitario. Parece una operación bien planificada. Así que un Estado encaja en el perfil".
"Cuando tiramos del hilo, parece que bien podría ser Rusia. Básicamente ahí es donde estamos".
Los incidentes se producen en un contexto de mayores preocupaciones por las amenazas híbridas y la actividad presuntamente vinculada a Rusia dirigida contra países europeos.
Sin embargo, la identidad y la motivación exactas de los atacantes siguen sin estar claras.
George Nott, editor de tecnología de 'The Grocer', afirmó que los ataques parecían haberse basado en debilidades de seguridad relativamente básicas más que en técnicas de pirateo muy avanzadas.
"Los atacantes lograron acceder a los sistemas de refrigeración simplemente encontrando sus páginas de inicio de sesión en internet abierto y explotando vulnerabilidades ya corregidas y contraseñas débiles, más que alguna tecnología muy avanzada", declaró a Euronews Next.
Nott también pidió cautela a la hora de sacar conclusiones firmes sobre quién fue el responsable.
"Sigue sin estar claro quién estuvo detrás del ataque o qué esperaba conseguir. Tendremos que asumir que quizá nunca lo sepamos. Sin una demanda de rescate ni una reivindicación de responsabilidad, podría haber sido cualquiera, desde un actor patrocinado por un Estado hasta una banda de adolescentes que lo hacen 'for the lols'".
Las agencias de ciberseguridad de los países afectados esta semana difieren en la forma de describir los incidentes. Bélgica, Luxemburgo, Italia, Portugal y Estonia los han calificado de "ciberataque", mientras que Suecia e Irlanda se han referido a ellos como "incidente cibernético".
La Agencia de la Unión Europea para la Ciberseguridad (ENISA) también se ha abstenido de calificar explícitamente los incidentes como un ciberataque.
¿Cómo accedieron los piratas informáticos a los sistemas de refrigeración?
Los piratas informáticos pudieron acceder a sistemas de refrigeración en toda Europa porque se estaban utilizando cajas de control conectadas a internet para gestionar a distancia las unidades de refrigeración, explicó Bellekens.
El control remoto de este tipo de dispositivos es habitual en un mundo cada vez más digital. Sin embargo, el director ejecutivo de Lupovis considera que muchos de los sistemas podrían haberse protegido mejor si se hubieran colocado en redes privadas virtuales (VPN), en lugar de exponerlos directamente a internet.
"[Esto] habría mitigado por completo el riesgo porque una VPN es más compleja de explotar", afirmó.
Para empeorar las cosas, muchos de los sistemas eran supuestamente accesibles utilizando credenciales predeterminadas de fábrica, como "Username Supervisor" y "Password: 12345", lo que sugiere que no se habían aplicado medidas de seguridad básicas.
Nott señaló que el problema refleja una tendencia más amplia en el sector minorista a pasar por alto la seguridad de los equipos conectados.
"La seguridad de los equipos conectados en el sector minorista puede pasarse por alto, ya que se da prioridad a objetivos más evidentes, como los sistemas de pago y los datos de los clientes", dijo.
Una vez que los piratas informáticos consiguieron acceder a los sistemas de control de la refrigeración, pudieron ponerlos en modo de descongelación y aumentar las temperaturas, estropeando así los productos almacenados en frigoríficos y congeladores de toda Europa.
¿Podrían ser los próximos otras infraestructuras conectadas?
Los ataques han suscitado preocupación por la seguridad de otros equipos conectados a internet, desde maquinaria de supermercados hasta los sistemas que controlan el acceso, la calefacción y la ventilación en los edificios.
Nott advirtió de que los futuros ataques podrían no limitarse a los sistemas de refrigeración.
"Cada vez más sistemas que mantienen en funcionamiento los supermercados, como los sistemas de calefacción, ventilación y aire acondicionado, las etiquetas electrónicas de las estanterías o los robots de limpieza de suelos, podrían presentar vulnerabilidades similares si el acceso remoto no está correctamente asegurado y el software no se actualiza", señaló.
Pero la posible exposición va mucho más allá del comercio minorista.
"El congelador no es especial. Es solo el ejemplo más visible de una categoría mucho mayor", afirma Kumar Sokka, director ejecutivo de Acre Security, un proveedor mundial de seguridad física integrada.
"El mismo tipo de pequeños controladores conectados a internet que se utilizaron para calentar esos frigoríficos también gestionan las puertas, los lectores de control de acceso, las cámaras, las alarmas, la iluminación y la calefacción y la ventilación en la mayoría de los edificios modernos".
Sokka señaló que las mismas debilidades podrían afectar a la logística y los almacenes, la sanidad, la fabricación y los centros de datos, especialmente cuando se han incorporado equipos conectados sin la supervisión suficiente.
"En una oficina, un hospital o un centro de datos, el mismo tipo de compromiso podría ser una puerta que se abre, una cámara que se queda a oscuras o una alarma que permanece en silencio, y no habría existencias estropeadas que avisaran de que algo va mal", explicó.
El riesgo es especialmente significativo para los sistemas en los que una intrusión digital puede tener consecuencias físicas inmediatas, añadió.
¿Por qué siguen siendo vulnerables estos sistemas?
A pesar de la normativa europea de ciberseguridad ya existente, Sokka señaló que las organizaciones a menudo no tratan los sistemas físicos conectados como parte de sus responsabilidades de seguridad más amplias.
La Directiva NIS2 de la UE exige que las organizaciones incluidas en su ámbito gestionen los riesgos de sus redes y sistemas de información, incluso mediante medidas de seguridad, gestión de activos y gestión de incidentes.
Sin embargo, Sokka indicó que muchas organizaciones siguen centrando sus esfuerzos de cumplimiento en los sistemas informáticos tradicionales y dejan los sistemas de refrigeración y otros sistemas del edificio en manos de los equipos de mantenimiento de instalaciones.
"Muchas organizaciones siguen delimitando su trabajo sobre NIS2 en torno a la informática clásica, los servidores, los portátiles y el correo electrónico, y dejan la refrigeración, el control de accesos y los sistemas del edificio al equipo de instalaciones, como si fuera mantenimiento y no seguridad", afirmó.
Sostuvo que el problema no era necesariamente la falta de regulación, sino el hecho de no aplicar los requisitos existentes a la infraestructura física conectada.
"La regulación no es realmente la pieza que falta. La pieza que falta es tratar estos sistemas físicos como parte de la superficie de ataque que la regulación ya te está pidiendo que protejas y asignar a alguien una responsabilidad clara sobre ellos".
¿Podría la IA facilitar futuros ataques?
Los expertos en ciberseguridad también advierten de que los avances en inteligencia artificial podrían facilitar la identificación de debilidades en los dispositivos conectados y acelerar potencialmente el desarrollo de nuevos ataques.
"La IA está reduciendo el tiempo entre encontrar una vulnerabilidad y convertirla en un ataque operativo", afirmó Gianni Cuozzo, fundador y director ejecutivo de la empresa italiana de ciberseguridad Exein.
Advirtió de que los fabricantes de dispositivos conectados podrían tener dificultades para corregir, probar y desplegar parches a la misma velocidad a la que se descubren las vulnerabilidades.
"Los sistemas que más me preocupan son los dispositivos conectados que permanecen años sobre el terreno y pueden controlarse a distancia: refrigeración, controles de edificios, equipos industriales, sistemas sanitarios, centros de datos y partes de las infraestructuras energéticas y de transporte".
Cuozzo señaló que las organizaciones no deberían confiar únicamente en los parches o en la protección de red y defendió que los dispositivos conectados también deben ser capaces de identificar y bloquear por sí mismos el comportamiento malicioso.
"Cada dispositivo tiene que ser capaz de defenderse en tiempo de ejecución y bloquear de forma preventiva el comportamiento que nunca debería llevar a cabo, exista o no un parche y se conozca ya o no la vulnerabilidad".