


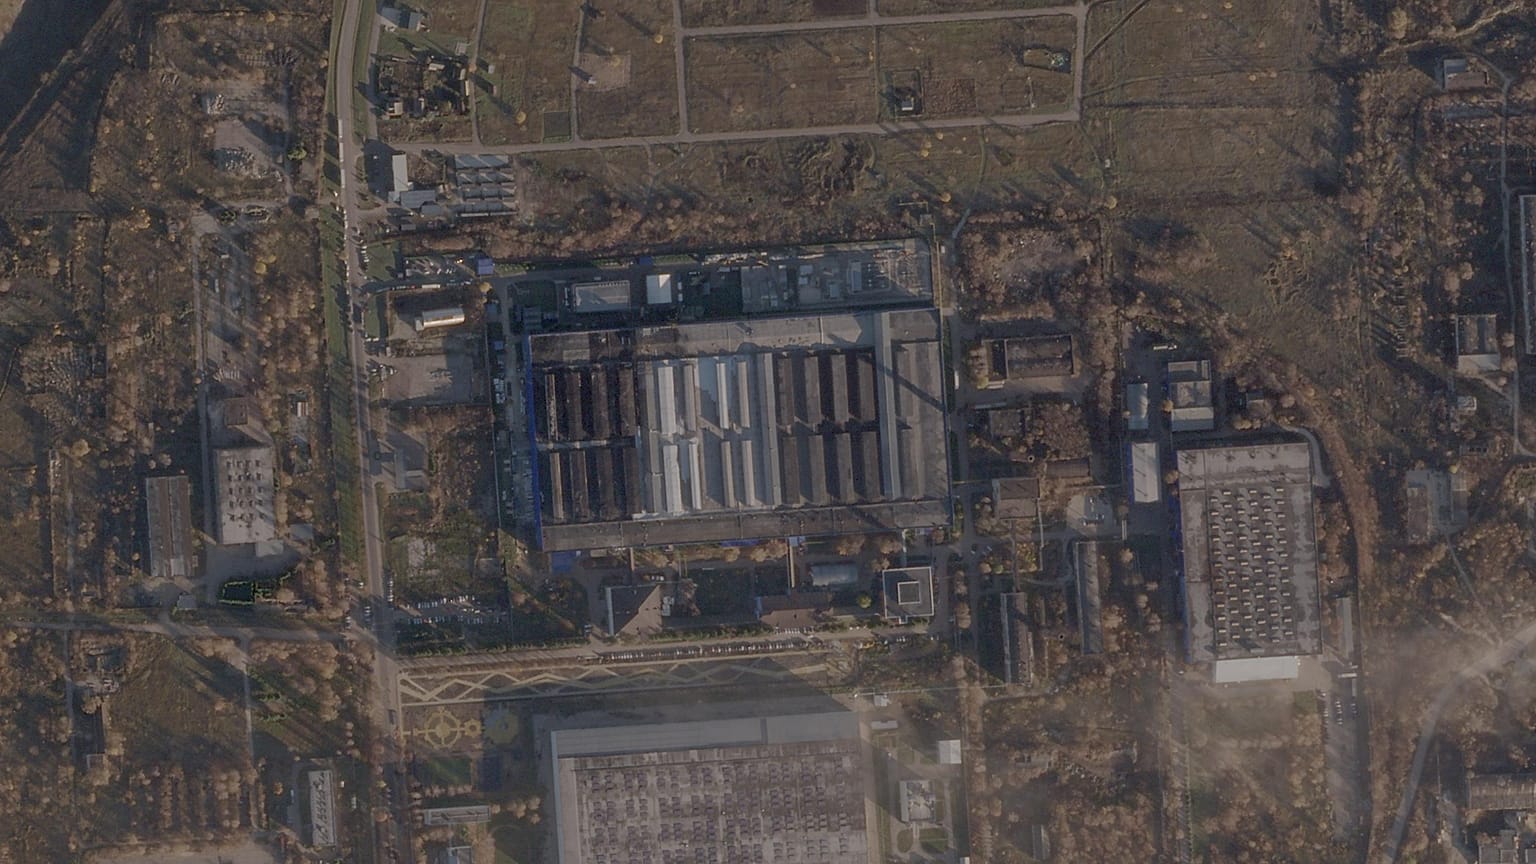


Los ataques con drones ucranianos contra cinco centros de datos de Yandex, Sber y VKontakte en Rusia han provocado fallos en los sistemas de pago, las aplicaciones de navegación y los servicios en la nube. La recuperación de la infraestructura podría llevar meses o incluso años.
Durante octubre, los drones ucranianos han alcanzado cinco centros de datos de algunas de las mayores empresas tecnológicas de Rusia, lo que ha provocado fallos generalizados en los servicios en la nube, los sistemas de pago y las aplicaciones de navegación de todo el país.
 PUBLICIDAD
Las Fuerzas Armadas ucranianas atacaron tres instalaciones de Yandex: una en Sasovo, en la región de Riazán, el 7 de octubre; otra en Kaluga, el 9 de octubre, y una tercera en Vladímir, el 11 de octubre.
El 14 de octubre fue alcanzado un centro de datos de Sber en Balakovo, en la región de Sarátov, mientras que el 18 de octubre fue atacada una instalación de VKontakte en la región de Leningrado, cerca de San Petersburgo.
Yandex, Sber y VKontakte gestionan conjuntamente buena parte de la infraestructura de los servicios digitales de consumo en Rusia, desde aplicaciones de taxi y sistemas de procesamiento de pagos con tarjeta hasta almacenamiento en la nube y servicios de mensajería.
Ninguna de las compañías ha revelado el alcance de los daños. Los ciudadanos han informado de dificultades persistentes para pagar sus compras, pedir taxis, utilizar aplicaciones de navegación y acceder a servicios de almacenamiento en la nube.
La recuperación de la infraestructura podría llevar meses o incluso años, y los ataques han frenado el desarrollo de la inteligencia artificial en Rusia, según explicó a AP Mikhail Klimarev, director de la Internet Protection Society.
Rusia sigue atacando el sector informático de Ucrania
Estos ataques se producen en un contexto en el que Rusia también ha atacado sistemáticamente centros de datos ucranianos durante este otoño. El 19 de octubre, un ataque ruso destruyó por completo una de las mayores instalaciones del operador ucraniano Datagroup en Kiev, que quedó inutilizada de forma irreversible.
Al día siguiente, otro ataque ruso dañó el GigaCenter de Kiev. Rusia también atacó otros centros de datos ucranianos durante septiembre y octubre. En julio, un ataque ruso contra un centro de datos de Kiev interrumpió el acceso a internet, las comunicaciones móviles y las emisiones de televisión en toda la ciudad.
Moscú tiene en el punto de mira los sistemas informáticos de Ucrania desde el primer día de la invasión rusa a gran escala. El 24 de febrero de 2022, varios misiles de crucero impactaron contra una instalación de servidores del Gobierno y, el 1 de marzo, otro misil ruso alcanzó el Centro Nacional de Copia de Seguridad de Datos, situado en el centro de Kiev.
Desde entonces, Ucrania ha trasladado la mayor parte de sus datos a servidores ubicados en países europeos, lo que reduce el impacto de nuevos ataques.
Según los analistas, los centros de datos rusos son más vulnerables que los ucranianos. En virtud de una legislación destinada a crear el llamado "internet soberano", Rusia obliga a las empresas a almacenar todos sus datos en servidores situados dentro del país. Esta concentración facilita que las instalaciones puedan convertirse en objetivos de ataques.
"El problema de Rusia es que tiene que proporcionar defensa antiaérea sobre un territorio enorme y no dispone de recursos suficientes para ello", señaló Nick Reiners, analista sénior de geotecnología en Eurasia Group.
"Dado que toda la infraestructura y todos los datos están dentro de Rusia, es relativamente más fácil desactivarlos", añadió. No se ha explicado por qué los sistemas de defensa antiaérea no protegieron los centros de datos rusos o no consiguieron hacerlo.
Instalaciones vulnerables al fuego
Los analistas describen estas instalaciones como objetivos fáciles de atacar: grandes naves repletas de servidores, equipos eléctricos y sistemas de refrigeración en las que incluso una pequeña carga explosiva puede provocar daños importantes. Las imágenes de satélite de las instalaciones de Yandex atacadas muestran incendios que podrían haber destruido microchips y otros componentes delicados.
"Después de un ataque así, es difícil esperar que algo haya sobrevivido: el equipo de los centros de datos es frágil, exigente y caro. El hollín de los incendios es extremadamente dañino para la electrónica", explicó Klimarev a AP.
Los daños sufridos por Yandex son especialmente relevantes para las aspiraciones de Rusia en materia de inteligencia artificial. Los tres superordenadores de la compañía, utilizados para desarrollar modelos de IA, figuran entre los 500 más potentes del mundo. El más potente, alojado en las instalaciones de Sasovo, llegó a ocupar el puesto 19 de la clasificación mundial, pero desde entonces ha caído por debajo de los cien primeros.
"Los ataques con drones ucranianos probablemente retrasarán aún más el desarrollo de la inteligencia artificial rusa", afirmó Connor Martin, del Council on Foreign Relations. Antes de estos ataques, Rusia ya acumulaba varios años de retraso respecto a Estados Unidos y China.
La sustitución de los equipos informáticos se verá dificultada por las sanciones occidentales y la escasez mundial de chips. Los superordenadores de Yandex funcionan con procesadores Nvidia A100, que Rusia no puede importar legalmente. Klimarev señaló que los ataques podrían tener una consecuencia imprevista para la política rusa de control de internet.
"Paradójicamente, los ataques contra los centros de datos han salvado a internet en Rusia del aislamiento, porque las empresas se verán ahora obligadas a trasladar sus recursos de computación, probablemente a Europa", dijo.
"Es bastante probable que muchas empresas rusas estén estudiando ahora el mercado europeo en busca de oportunidades para alquilar capacidad de computación", añadió Klimarev. También apuntó que las autoridades rusas podrían suavizar sus intentos de reforzar el control sobre internet para limitar los daños económicos.
Infraestructura utilizada con fines maliciosos
Desde hace años, Moscú utiliza activamente su sector de las tecnologías de la información para vigilar a los usuarios y llevar a cabo operaciones híbridas maliciosas en otros países.
En virtud de la legislación rusa SORM, todas las empresas nacionales de internet, incluidas Yandex, VKontakte y Sber, están obligadas a instalar puertas traseras para el Servicio Federal de Seguridad (FSB), que permiten a los servicios de seguridad acceder a los datos y las comunicaciones de los usuarios.
Estos centros de datos forman parte del aparato de vigilancia ruso y no son infraestructuras exclusivamente comerciales. En el caso de VKontakte, la plataforma se ha utilizado ampliamente para difundir propaganda patrocinada por el Estado y para actividades de reclutamiento. Ucrania la prohibió en 2017, en parte por estos motivos.
El Kremlin también ha utilizado herramientas de inteligencia artificial en sus operaciones de desinformación. Entre sus métodos figura la reescritura de noticias reales para introducir sesgos favorables al Gobierno y afirmaciones inventadas, que posteriormente se publican en decenas de páginas web diseñadas para imitar a medios internacionales legítimos, entre ellos 'Euronews'.
También ha recurrido a vídeos y audios generados mediante IA para fabricar declaraciones atribuidas a responsables occidentales. Asimismo, han circulado grabaciones con voces clonadas mediante inteligencia artificial que suplantan a políticos europeos, aunque algunas fueron detectadas antes de alcanzar una amplia difusión.
Más recientemente, ha inundado internet con contenido repetitivo favorable al Gobierno para influir en la información que recuperan los chatbots de IA y, a largo plazo, en los datos utilizados para entrenarlos. Las pruebas de estrés de NewsGuard han constatado que los chatbots reproducían afirmaciones falsas en aproximadamente un tercio de sus respuestas cuando se les formulaban preguntas deliberadamente adversariales.
Sin embargo, investigadores de la Carnegie Endowment han señalado que la contaminación de los datos de entrenamiento es un proceso lento, sometido a numerosos filtros y cada vez más contrarrestado por las reglas de comportamiento incorporadas a los modelos más recientes.
Las sanciones de la Unión Europea (UE) prohíben suministrar servicios informáticos, programas informáticos y capacidad de computación en la nube a empresas rusas. Las compañías que intentan eludir estas restricciones han recurrido a intermediarios, proveedores anónimos de alojamiento o estructuras societarias establecidas en el extranjero. Bruselas ha ido reforzando la aplicación de estas normas.