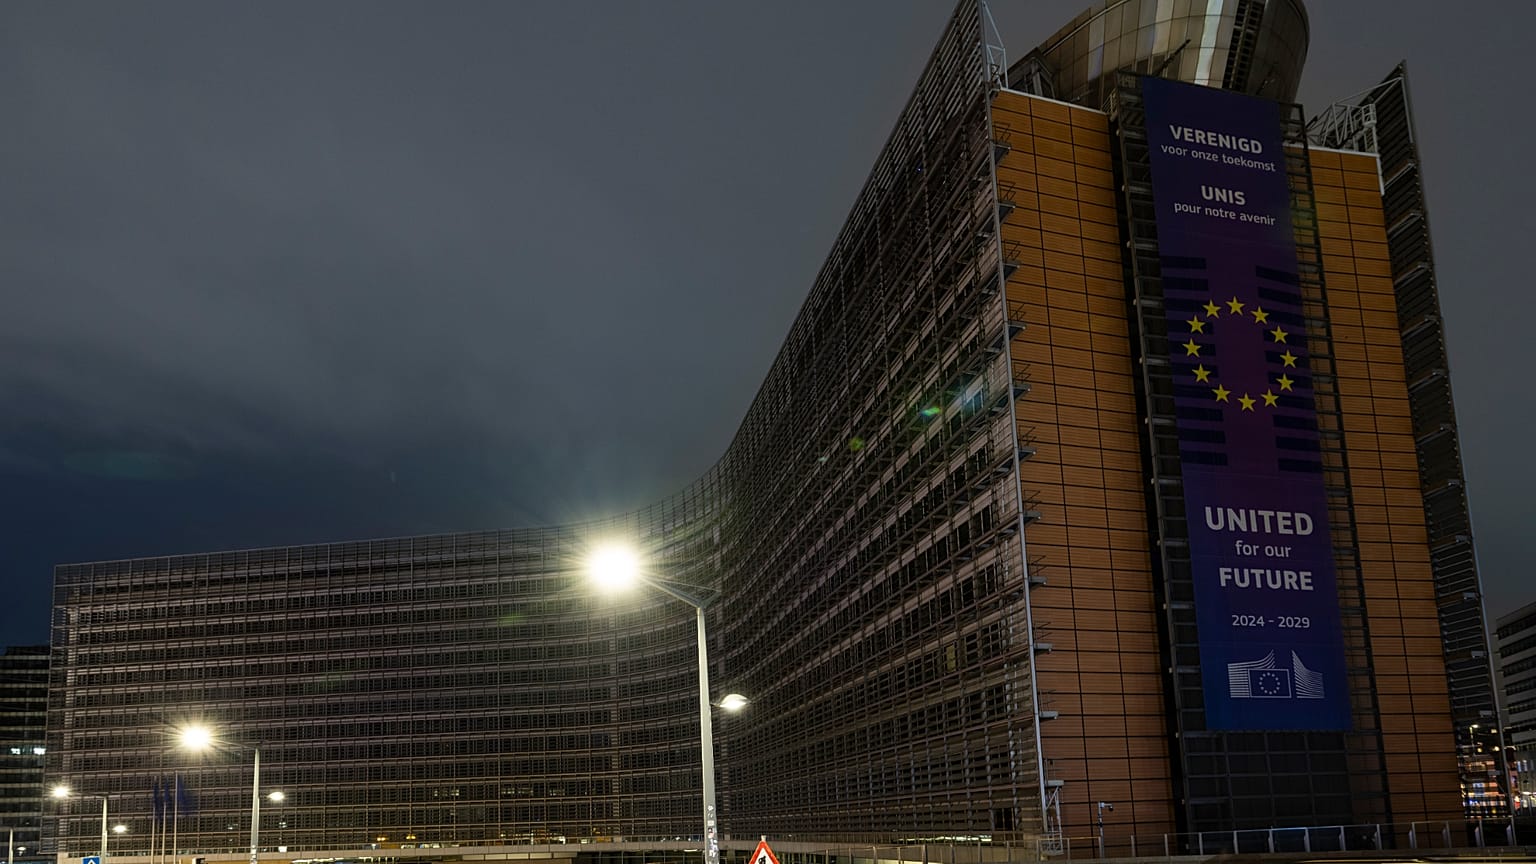




Los sistemas internos de recursos humanos de la Comisión Europea han sido objetivo de un ciberataque malicioso, y los expertos comunitarios aún evalúan si se han comprometido datos personales sensibles.
La Comisión Europea ha sufrido un importante ciberataque, pero todavía no está claro quién está detrás ni si se han robado datos sensibles del personal.
 PUBLICIDAD
Durante varios días, los funcionarios de la Comisión no pudieron acceder a Sysper, la plataforma interna de recursos humanos donde consultan información sobre sus salarios, piden vacaciones y bajas por enfermedad, presentan partes de trabajo y se inscriben en formaciones.
El jueves, Sysper volvió a funcionar, mientras que el régimen común de seguro de enfermedad (Joint Sickness Insurance Scheme - JSIS) seguía sin estar disponible, según explicó a 'Euronews' un responsable que pidió mantener el anonimato.
Más allá de estas interrupciones relativamente menores, la mayoría de los funcionarios apenas se dieron cuenta de que los sistemas habían sido comprometidos. CERT-EU, el servicio de ciberseguridad de las instituciones de la Unión Europea (UE), está intentando ahora evaluar los daños.
La cuestión clave es si el atacante, que aún no ha sido identificado, consiguió acceder a los datos almacenados en Sysper, JSIS y otros sistemas de recursos humanos. En principio eso no abriría la puerta a los documentos internos de la Comisión, que se alojan en un sistema separado.
Aun así, estas plataformas contienen datos personales sensibles, incluidos los nombres de los funcionarios, sus niveles salariales, direcciones particulares y datos de contacto. Una base de datos así podría alimentar campañas mucho más sofisticadas dirigidas contra miembros concretos del personal.
Los funcionarios de la UE aún no han recibido comunicaciones internas oficiales sobre el incidente, ya que el alcance de los daños sigue evaluándose.
La Comisión no es ajena a los ciberataques. En marzo, su infraestructura en la nube que aloja sus sitios web Europa.eu fue vulnerada, lo que se saldó con el robo de alrededor de 91,7 GB de datos, entre ellos información personal y contenido de correos electrónicos.
En enero, otro ciberataque tuvo como objetivo la infraestructura central de dispositivos móviles de la Comisión, lo que pudo exponer nombres y números de teléfono del personal.
La Comisión no respondió de inmediato a la solicitud de comentarios de 'Euronews'.