






Mientras hackers atacan sistemas de refrigeración de supermercados en Europa, un estudio reciente halla casi 13.000 controles de frío en línea en 99 países, muchos con software obsoleto.
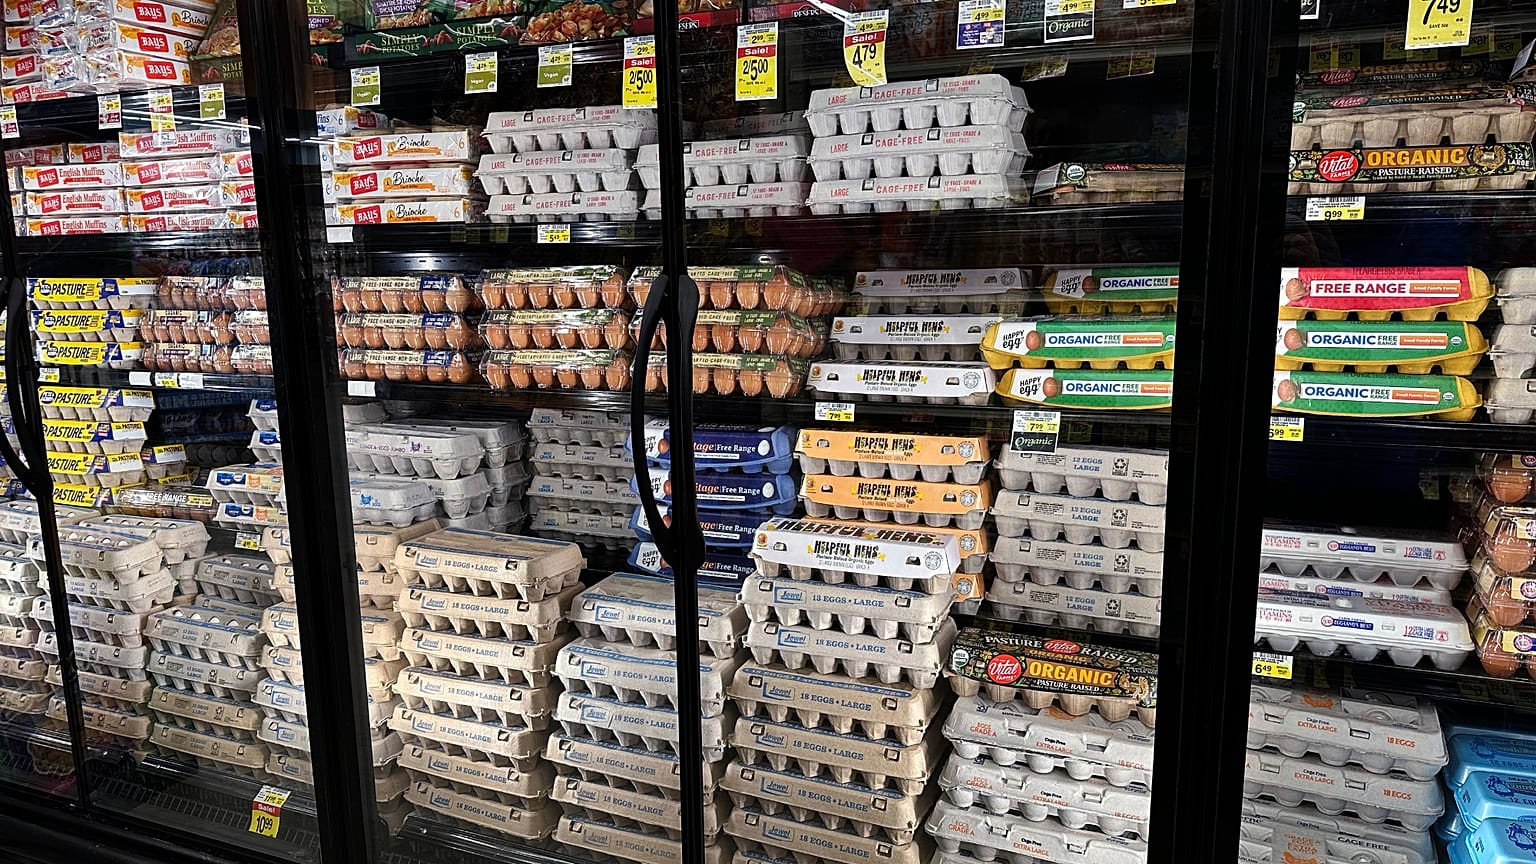
Un ciberataque ha afectado a los sistemas de refrigeración de decenas de supermercados belgas, obligando a las tiendas a tirar comida por valor de unos 100.000 euros.
 PUBLICIDAD
Alrededor de 40 supermercados Delhaize se vieron afectados, junto con al menos 15 tiendas Carrefour, cinco establecimientos Spar y el grupo de carnicerías De Laet en Van Haver. Los medios belgas informaron de que la temperatura de los frigoríficos llegó a subir hasta 70°C.
Un portavoz de Delhaize explicó a Euronews que la empresa había "identificado un incidente informático que afecta a los sistemas de refrigeración en varias decenas de tiendas".
También se han registrado problemas en varios establecimientos de la cadena sueca ICA. El ataque se produce tras otro similar el 12 de octubre, cuando se manipularon los sistemas de refrigeración de cientos de supermercados franceses.
Entonces, ¿por qué alguien puede tomar el control de un frigorífico o congelador de un supermercado sin estar en la tienda?
¿Por qué los frigoríficos están conectados a internet?
Los grandes sistemas de refrigeración de los supermercados funcionan con unidades de gestión central que controlan las temperaturas, los ciclos de desescarche y las alarmas de cada equipo de frío y de cada congelador del establecimiento.
Conectar estas unidades a internet es desde hace tiempo una opción prevista, según una investigación publicada en octubre por la empresa de ciberseguridad Forescout (fuente en inglés). Permite que las empresas encargadas de la refrigeración diagnostiquen averías y ajusten la configuración de forma remota, en lugar de enviar un técnico a cada tienda.
Danfoss, uno de los principales proveedores en Europa, señala que conectar los sistemas de control de refrigeración a internet reduce habitualmente entre un 15 y un 30% las salidas innecesarias de técnicos, porque las averías se pueden solucionar a distancia.
La empresa añade que la supervisión remota permite a los supermercados conservar automáticamente los registros de temperatura exigidos por las normas de seguridad alimentaria, en lugar de que el personal tenga que comprobar cada mueble frigorífico manualmente hasta cuatro veces al día.
Las propias guías de instalación de los fabricantes explican cómo hacer que los sistemas sean accesibles desde el exterior, por ejemplo configurando el router del establecimiento para que redirija el tráfico de internet al controlador de refrigeración.
El problema, según Forescout, es que la responsabilidad suele estar repartida. Un contratista puede gestionar el software, la tienda puede ser propietaria de los equipos y su departamento informático puede encargarse de la conexión a internet. Si los roles no están claramente definidos, "ninguna de las partes puede tener una visibilidad completa del servicio expuesto", escribieron los investigadores.
Parte del equipamiento también es antiguo. Uno de los controladores de Danfoss implicados está sin soporte desde mayo de 2021, por lo que ya no recibe actualizaciones de seguridad y queda expuesto a una intrusión desde un dispositivo externo.
¿Cuál es la magnitud del riesgo?
Utilizando Shodan, un motor de búsqueda que indexa dispositivos conectados a internet, Forescout identificó 12.976 servicios de gestión de refrigeración expuestos en 6.017 direcciones de internet de 99 países y territorios.
La mayoría pertenecían a dos familias de productos: los sistemas XWEB de Copeland y Dixell (7.075) y el sistema StoreView de Danfoss (4.697).
En el caso de los servicios de Danfoss, el 80% ejecutaba un firmware anterior a la versión que corrige las vulnerabilidades de seguridad conocidas. Las cifras contabilizan sistemas que están expuestos, no los que ya han sido pirateados.
El riesgo va más allá de los supermercados. Los mismos sistemas se utilizan en la transformación de alimentos, bodegas, fruterías, explotaciones agrícolas y equipos de refrigeración de hospitales.
Los atacantes no necesitan un malware sofisticado. Una vez dentro, pueden utilizar las funciones normales del sistema para cambiar las temperaturas, activar ciclos de desescarche o desconectar las alarmas. Forescout señala que estos cambios pueden parecer actividad rutinaria.
¿Qué se puede hacer?
La principal recomendación de Forescout es sacar los sistemas de gestión de refrigeración de la internet abierta y dar acceso a los contratistas únicamente mediante herramientas seguras de acceso remoto.
También insta a los operadores a sustituir los equipos que ya no reciben actualizaciones de seguridad, eliminar las contraseñas compartidas entre contratistas en favor de credenciales individuales con autenticación multifactor y mantener registros de quién modifica la información protegida.