



El director nacional de ciberseguridad asesora al presidente sobre políticas y estrategias, seguridad de la información, protección de datos y disuasión de actividades "maliciosas".
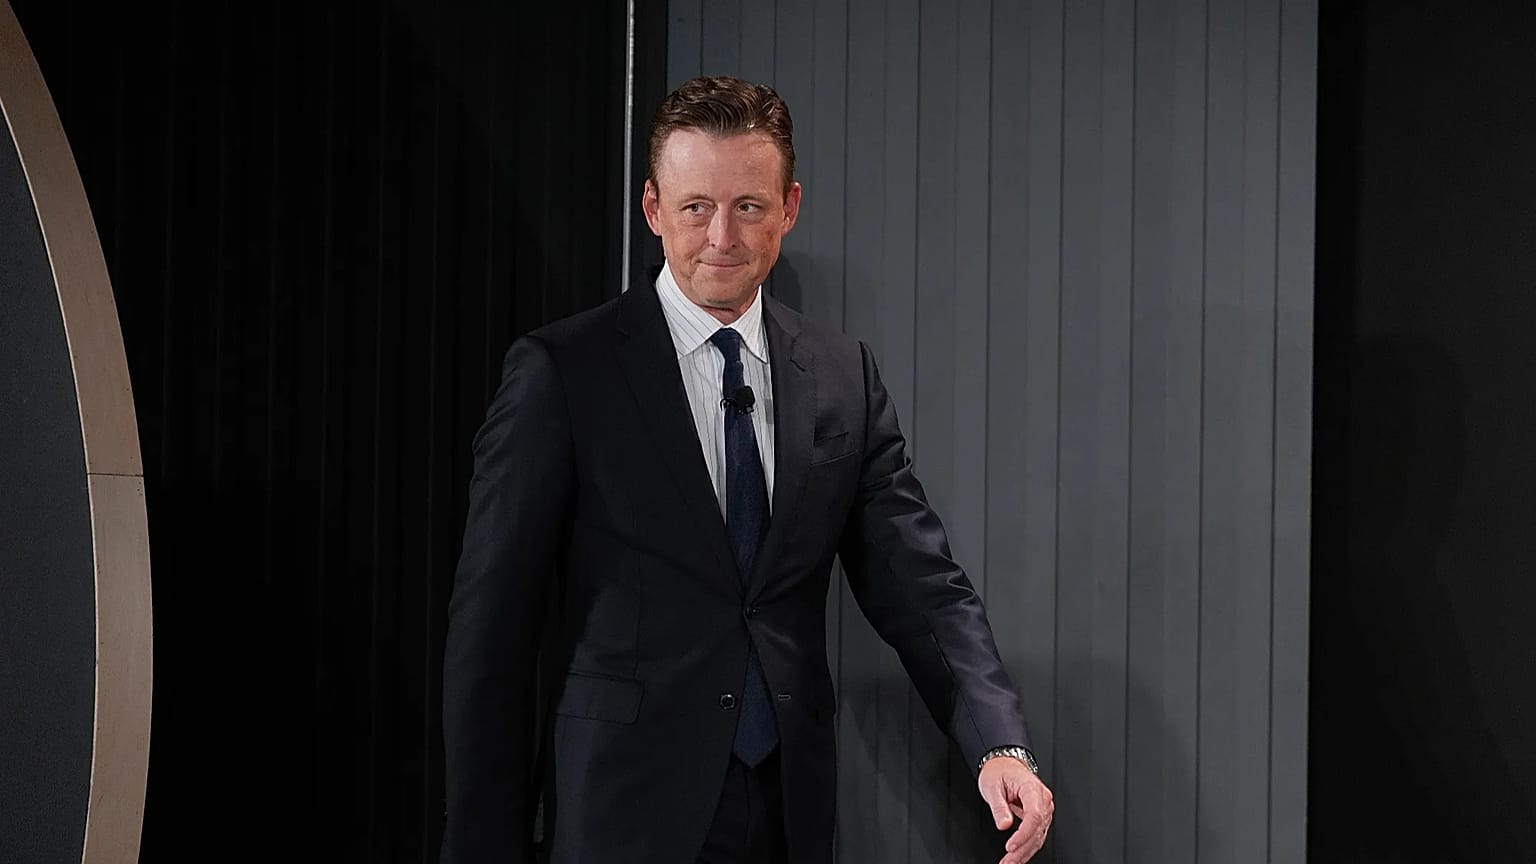
El director nacional de ciberseguridad de Estados Unidos, Sean Cairncross, ha sido destituido de su cargo, según una fuente cercana a la Casa Blanca que habló con la agencia de noticias AFP este jueves, tras una oleada de fallos tecnológicos en todo el país.
 PUBLICIDAD
Kirsten Davies, directora de sistemas de información del Departamento de Defensa, está prevista para sustituir a Cairncross de forma temporal, indicó la fuente. "Felicitaciones a la nueva directora nacional de ciberseguridad, Kirsten Davies; espero trabajar juntos para reforzar la ciberseguridad de Estados Unidos", escribió en una publicación en redes sociales el secretario de Estado estadounidense, Marco Rubio.
En el Pentágono, Davies ha ejercido como "asesora principal" del secretario de Defensa estadounidense, Pete Hegseth, "en todas las cuestiones relacionadas con la gestión de la información, la tecnología de la información, la ciberseguridad y la garantía de la información", según su biografía.
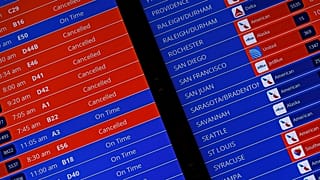
La decisión se ha producido después de que en las últimas semanas se hayan registrado interrupciones que han afectado a los viajes, las comunicaciones y la banca, así como a un sistema interno utilizado por la Agencia de Seguridad Nacional de Estados Unidos.
El director nacional de ciberseguridad se encarga de asesorar al presidente en materia de política y estrategia de ciberseguridad, incluida la seguridad de la información y la protección de datos, así como la disuasión de actividades "maliciosas".
El director también coordina la política de ciberseguridad en todo el Gobierno federal. La oficina se creó en 2021. En marzo, la Administración Trump publicó un documento de siete páginas en el que detallaba su estrategia de ciberseguridad.
En él se comprometía a "actuar con rapidez, determinación y de forma proactiva para neutralizar las amenazas cibernéticas" mediante la simplificación de la normativa sobre ciberseguridad, la modernización de los sistemas de información federales, el refuerzo de las infraestructuras críticas y el mantenimiento de una ventaja en inteligencia artificial.