



Solo tres de los incidentes registrados por la patronal tecnológica europea se han vinculado a un responsable; esa ambigüedad podría ser el arma más poderosa de los atacantes.
El 2 y el 3 de noviembre, los congeladores de los supermercados de toda Europa empezaron a pasar solos al modo de descongelación. En algunas tiendas, los atacantes llegaron a fijar la temperatura en hasta 50°C.
 PUBLICIDAD
Supermercados de Alemania, Italia, Países Bajos, Bélgica, Rumanía y Suecia tuvieron que tirar carne y alimentos congelados estropeados, mientras que varios bancos de sangre en Francia también se vieron afectados. El Reino Unido informó igualmente de ataques.
El comisario europeo de Agricultura y Alimentación, Christophe Hansen, calificó lo ocurrido de "intento deliberado de perturbar nuestra cadena de suministro de alimentos". Casi tres semanas después, nadie ha reivindicado la acción y el motivo sigue sin estar claro.
Un mes, 16 incidentes
La oleada contra los frigoríficos fue uno de los 16 incidentes recopilados por la patronal de la industria tecnológica digital europea (DigitalEurope), con sede en Bruselas, Bélgica, entre el 18 de octubre y el 18 de noviembre.
De 16 incidentes, 11 fueron ciberataques. Unos piratas informáticos paralizaron los sistemas informáticos de una empresa energética en Noruega, obligaron al cierre del servicio de urgencias de un hospital comarcal en Alemania y robaron datos a una compañía que construye túneles entre Dinamarca y Alemania.
En una institución de la UE no identificada, los sistemas de recursos humanos, nóminas y servicios médicos quedaron fuera de servicio. Se publicó información personal de 18 altos cargos de Italia, Alemania y Países Bajos, y se detectó un programa espía en cuentas de correo del Gobierno rumano.
Alrededor de 100 millones de euros fueron sustraídos a un banco francés a través de uno de sus proveedores, más de 700 cuentas de clientes de fintech quedaron expuestas en Italia y se extrajeron datos de un sistema antiguo de un grupo naviero danés.
Los otros cinco incidentes fueron físicos, incluidos dos intentos de sabotaje. Unos 80 aviones perdieron la señal GPS sobre el mar del Norte, unos drones obligaron a Moldavia a cerrar su espacio aéreo y falsas amenazas de bomba afectaron a más de 35 vuelos en toda Europa.
"La resiliencia ya no es solo cosa del departamento de informática", afirmó Cecilia Bonefeld-Dahl, directora general de DigitalEurope. "Es política de seguridad y política industrial".
El grupo sostiene que su listado no es exhaustivo. Solo las bandas de ransomware anuncian por sí mismas decenas de víctimas europeas cada mes.
La contraseña es 12345
La oleada de noviembre no fue la primera. A mediados de octubre, piratas informáticos tomaron el control de las unidades de refrigeración de al menos 350 supermercados en Francia, entre ellos Carrefour, Monoprix, Intermarché y las tiendas Coopérative U, y modificaron manualmente sus temperaturas.
La agencia francesa de ciberseguridad señaló que las unidades funcionaban con software de la empresa danesa Danfoss, así como con sistemas Copeland y Dixell. Danfoss manifestó que muchas ya habían llegado al final de su vida útil, habían dejado de recibir actualizaciones de seguridad o funcionaban con firmware obsoleto.
La refrigeración de los supermercados suele estar conectada a internet para que las empresas de mantenimiento puedan supervisarla y repararla a distancia. La firma de seguridad Forescout encontró casi 13.000 servicios de control de refrigeración accesibles abiertamente en línea en 99 países.
En noviembre, los atacantes aprovecharon la escasa seguridad y fallos ya conocidos en el gestor de sistemas AK-SM de Danfoss. Muchos equipos seguían utilizando credenciales de fábrica por defecto, como "Supervisor" y "12345".
George Nott, editor de tecnología de la revista sectorial 'The Grocer', explicó que los atacantes localizaron páginas de inicio de sesión expuestas y explotaron vulnerabilidades que ya habían sido corregidas. En Suecia, la cadena Coop indicó que los equipos de sus siete tiendas afectadas estaban conectados a través de antiguas redes móviles 4G.
Xavier Bellekens, director ejecutivo de la empresa de ciberseguridad Lupovis, señaló que enrutar los controladores a través de redes privadas virtuales (VPN) habría eliminado en gran medida el riesgo.
¿Quién está detrás?
De los 16 incidentes recopilados por DigitalEurope, siete no tienen autor identificado. Los propios atacantes se atribuyeron cuatro, los investigadores sospechan de un actor en otros dos sin nombrarlo oficialmente, y solo tres han sido atribuidos públicamente por un Gobierno o por investigadores.
"Eso es lo que hace que los ataques híbridos funcionen: son baratos, negables y difíciles de atribuir a alguien", señaló el grupo.
Los ataques a los frigoríficos ilustran la dificultad de la cuestión. Lupovis indicó que sus sistemas señuelo registraron más de 276 intentos de 91 actores de amenazas de sondear los controladores de Danfoss durante 10 días, con un pico el 26 de octubre y un cese de la actividad al final de ese mes.
La actividad se rastreó hasta servicios de bulletproof hosting, diseñados para resistir cierres y actuaciones de las autoridades, algunos de los cuales ya habían sido utilizados antes por grupos rusos. Bellekens advirtió de que eso no demostraba que Rusia fuera responsable, pero apuntó que había "cierto patrón". Añadió que la coordinación en un intervalo de unas 24 horas apuntaba a una operación bien planificada, posiblemente por parte de un Estado.
Otros son más cautos. Dan Cimpean, director de la Dirección Nacional de Ciberseguridad de Rumanía, calificó los ataques de "semiamateur" y dijo que no sospechaba de un actor estatal. Tras el ataque en Francia, Ken Munro, de la empresa británica Pen Test Partners, sostuvo que podría tratarse de "chavales trasteando".
No se exigió ningún rescate, algo que los investigadores consideran desconcertante: los grupos criminales y de hacktivistas suelen actuar con rapidez para sacar provecho de un ataque o darle publicidad. Las propias agencias ni siquiera coinciden en cómo denominar lo ocurrido. Bélgica, Italia y Estonia lo han calificado de ciberataque; Suecia e Irlanda, de "incidente cibernético"; mientras que la agencia de ciberseguridad de la UE, ENISA, evitó llegar a considerarlo un ataque.
Mismos objetivos, armas distintas
El recuento de DigitalEurope sugiere que la frontera entre ataques en línea y físicos se está difuminando. En el mismo mes, un fabricante de drones militares en Alemania fue atacado a través de una actualización de software secuestrada, mientras que se logró frustrar un intento de incendio provocado contra otro en Estonia.
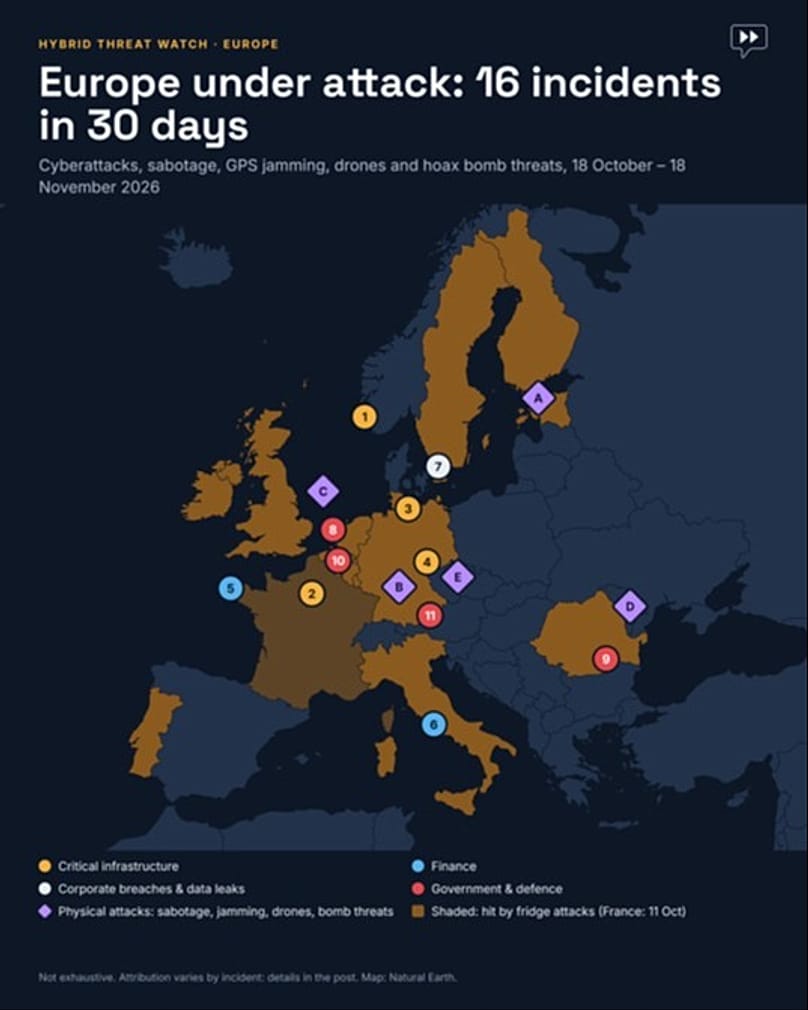
El grupo también registró un plan para provocar incendios junto a una vía férrea y una línea eléctrica en Alemania.
"Los ataques digitales y físicos golpean los mismos objetivos", señaló. Su mapa muestra incidentes que se extienden desde el mar del Norte hasta Rumanía y Moldavia.
Buscar, financiar, comprar
Bonefeld-Dahl quiere que Europa vaya más allá. "Europa necesita la tecnología para detectar, disuadir y recuperarse, y tiene que BUSCAR. FINANCIAR. COMPRAR", escribió en LinkedIn.
DigitalEurope pide a los dirigentes de la UE que destinen al menos el 25% del próximo presupuesto europeo, de casi 2 billones de euros, a tecnologías para disuadir, defenderse y recuperarse. Señala que actualmente solo el 14% se dirige a lo digital.
"Ya no hay tiempo que perder", escribió Bonefeld-Dahl, en un mensaje dirigido a los primeros ministros del bloque.
El 14% corresponde a la parte digital del gasto de la UE entre 2021 y 2025, incluido su fondo de recuperación posterior a la pandemia, y no al presupuesto que se negocia ahora. Y, como grupo de presión del sector, DigitalEurope representa a muchas de las empresas que venderían esa tecnología a Europa.
En Bruselas, la respuesta empieza a tomar forma en la revisión de la Ley de Ciberseguridad de la UE, que en el Parlamento Europeo dirige la eurodiputada checa Markéta Gregorová.
¿Y ahora qué?
Los expertos advierten de que los frigoríficos son solo el principio. Nott señaló que los sistemas de calefacción, ventilación y aire acondicionado, las etiquetas electrónicas de estantería e incluso los robots limpiadores de suelos podrían presentar vulnerabilidades similares.
Kumar Sokka, director ejecutivo de Acre Security, explicó que el mismo tipo de controlador puede gestionar puertas, controles de acceso, cámaras, alarmas y sistemas de climatización de edificios. Añadió que las organizaciones suelen dejar estos equipos en manos de los responsables de instalaciones en lugar de considerarlos parte de sus obligaciones en virtud de NIS2, la ley de ciberseguridad de la UE.
La inteligencia artificial podría agravar el problema. Gianni Cuozzo, fundador y director ejecutivo de Exein, indicó que la IA está acortando el tiempo entre detectar una vulnerabilidad y desarrollar un ataque, por lo que los dispositivos conectados necesitan defenderse mientras están en funcionamiento.
Bonefeld-Dahl debatirá la respuesta europea la próxima semana en Vilna, Lituania. Cerró su publicación con una pregunta: "¿Cuál será el próximo objetivo crítico?"