






La mayoría de las organizaciones españolas reconoce que la situación geopolítica afecta directamente a su ciberseguridad. Aunque las empresas han mejorado sus indicadores de protección digital, la gobernanza pública ha retrocedido y la IA plantea amenazas, según un nuevo informe.
Las tensiones internacionales tienen consecuencias directas para la seguridad digital de las organizaciones españolas. El 64,3% reconoce que la situación geopolítica afecta a su ciberseguridad, según un informe de la Fundación ESYS, que advierte de los riesgos asociados a los ataques de grupos vinculados a Estados, la dependencia de proveedores tecnológicos y el avance de la inteligencia artificial.
 PUBLICIDAD
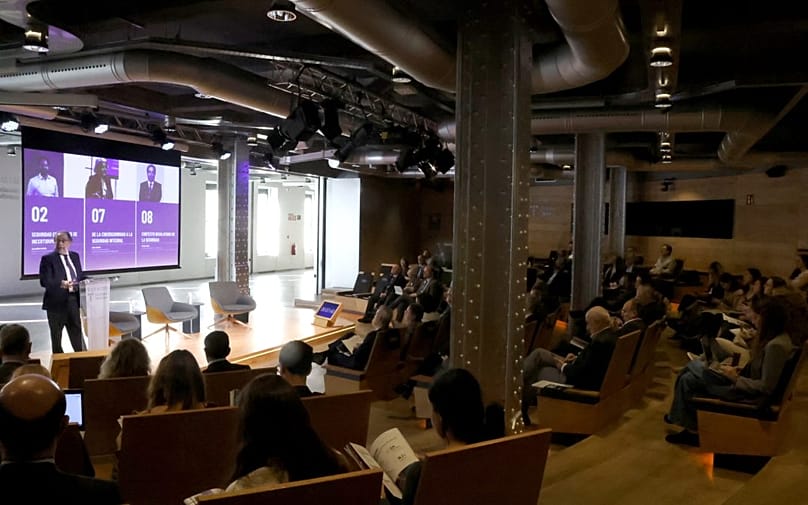
El estudio, titulado 'Seguridad en tiempos de incertidumbre', fue presentado este jueves en Madrid durante el segundo encuentro anual de la organización. "La geopolíticaha dejado de ser un mero contexto para las empresas y se ha convertido en un factor determinante de su ciberseguridad", afirmó Carlos López Blanco, presidente de la Fundación ESYS.
Según explicó, los ciberataques motivados por intereses geopolíticos pueden ser especialmente peligrosos porque, a diferencia de los delitos informáticos convencionales, no siempre persiguen un beneficio económico. "El objetivo del ciberatacante por motivos geopolíticos es causar el máximo daño posible", advirtió López Blanco.
El informe también señala los riesgos derivados de la dependencia de proveedores tecnológicos compartidos entre distintas empresas. Según el estudio 'Global Cybersecurity Outlook 2026', citado por la Fundación, el 65% de las grandes empresas europeas considera estas dependencias su principal obstáculo para mejorar su capacidad de resistencia ante incidentes.
Las empresas mejoran, pero la gobernanza pública retrocede
Pese al aumento de los riesgos, las empresas españolas han mejorado sus indicadores de ciberseguridad durante el último año. El informe compara por primera vez los resultados de 2025 y 2026 y muestra avances tanto en las grandes compañías como en las pequeñas y medianas empresas (pymes).
En una escala de cero a cinco, las grandes empresas han pasado de 3 a 3,25 puntos en el Índice de Cumplimiento Corporativo y Cultura de la Seguridad, mientras que las pymes han mejorado de 1 a 1,61 puntos.
Sin embargo, la diferencia entre ambos grupos sigue siendo considerable. Según los datos del Instituto Nacional de Ciberseguridad (INCIBE) recogidos en el estudio, en 2025 se gestionaron 122.223 incidentes de ciberseguridad, un 26% más que el año anterior. Seis de cada 10 afectaron a pymes y autónomos.
"Las pymes están muy centradas en el día a día y no siempre existe una cultura de planificación a largo plazo", explicó Lucía Bort, directora ejecutiva de INTK Business Security, durante el encuentro.
En contraste con los avances empresariales, el Índice de Madurez Regulatoria y Gobernanza Pública ha descendido de 2,4 a 2,25 puntos. La Fundación ESYS relaciona este retroceso con las dificultades para desarrollar el marco normativo español, especialmente ante la transposición pendiente de las directivas europeas NIS2 y CER.
Pero también identifica avances en la aplicación de políticas de ciberseguridad por parte de las administraciones públicas.
La IA y las infraestructuras críticas
El informe identifica 12 amenazas emergentes para empresas y administraciones públicas, de las cuales siete podrían tener consecuencias graves a corto y medio plazo.
Entre ellas figuran el uso de la inteligencia artificial para automatizar ciberataques y las operaciones de guerra híbrida, que combinan intrusiones informáticas con campañas de desinformación para desestabilizar empresas e instituciones.
También advierte del peligro de los ataques contra infraestructuras críticas. Según los datos de la Agencia de la Unión Europea para la Ciberseguridad (ENISA) recogidos en el estudio, el 53,7% de los incidentes registrados en la UE afectó a entidades consideradas esenciales bajo la Directiva NIS2.
Otro de los problemas es la escasez de profesionales especializados. El informe cifra en cerca de cuatro millones los puestos de ciberseguridad sin cubrir en todo el mundo, una carencia que dificulta la respuesta de las organizaciones ante las amenazas digitales.
A más largo plazo, la Fundación ESYS señala los riesgos asociados a la computación cuántica, cuyo desarrollo podría permitir, entre 2030 y 2035, vulnerar sistemas criptográficos utilizados actualmente.
Durante el encuentro, la exministra española de Asuntos Exteriores Ana Palacio también advirtió de las consecuencias de la inestabilidad internacional para las empresas.
"Las empresas siempre han gestionado riesgos, pero eran de otra naturaleza y lo hacían en un marco de cierta estabilidad. Ahora, las reglas del juego pueden cambiar de un día para otro", afirmó.